Inicio/Protege/Pentesting Automatizado con IA

Ciberseguridad ofensiva

Tenzai: pentesting automatizado con IA

Un hacker ético con inteligencia artificial que busca vulnerabilidades en tus aplicaciones de manera segura y controlada antes de que los atacantes las detecten, y te ayuda a resolverlas.

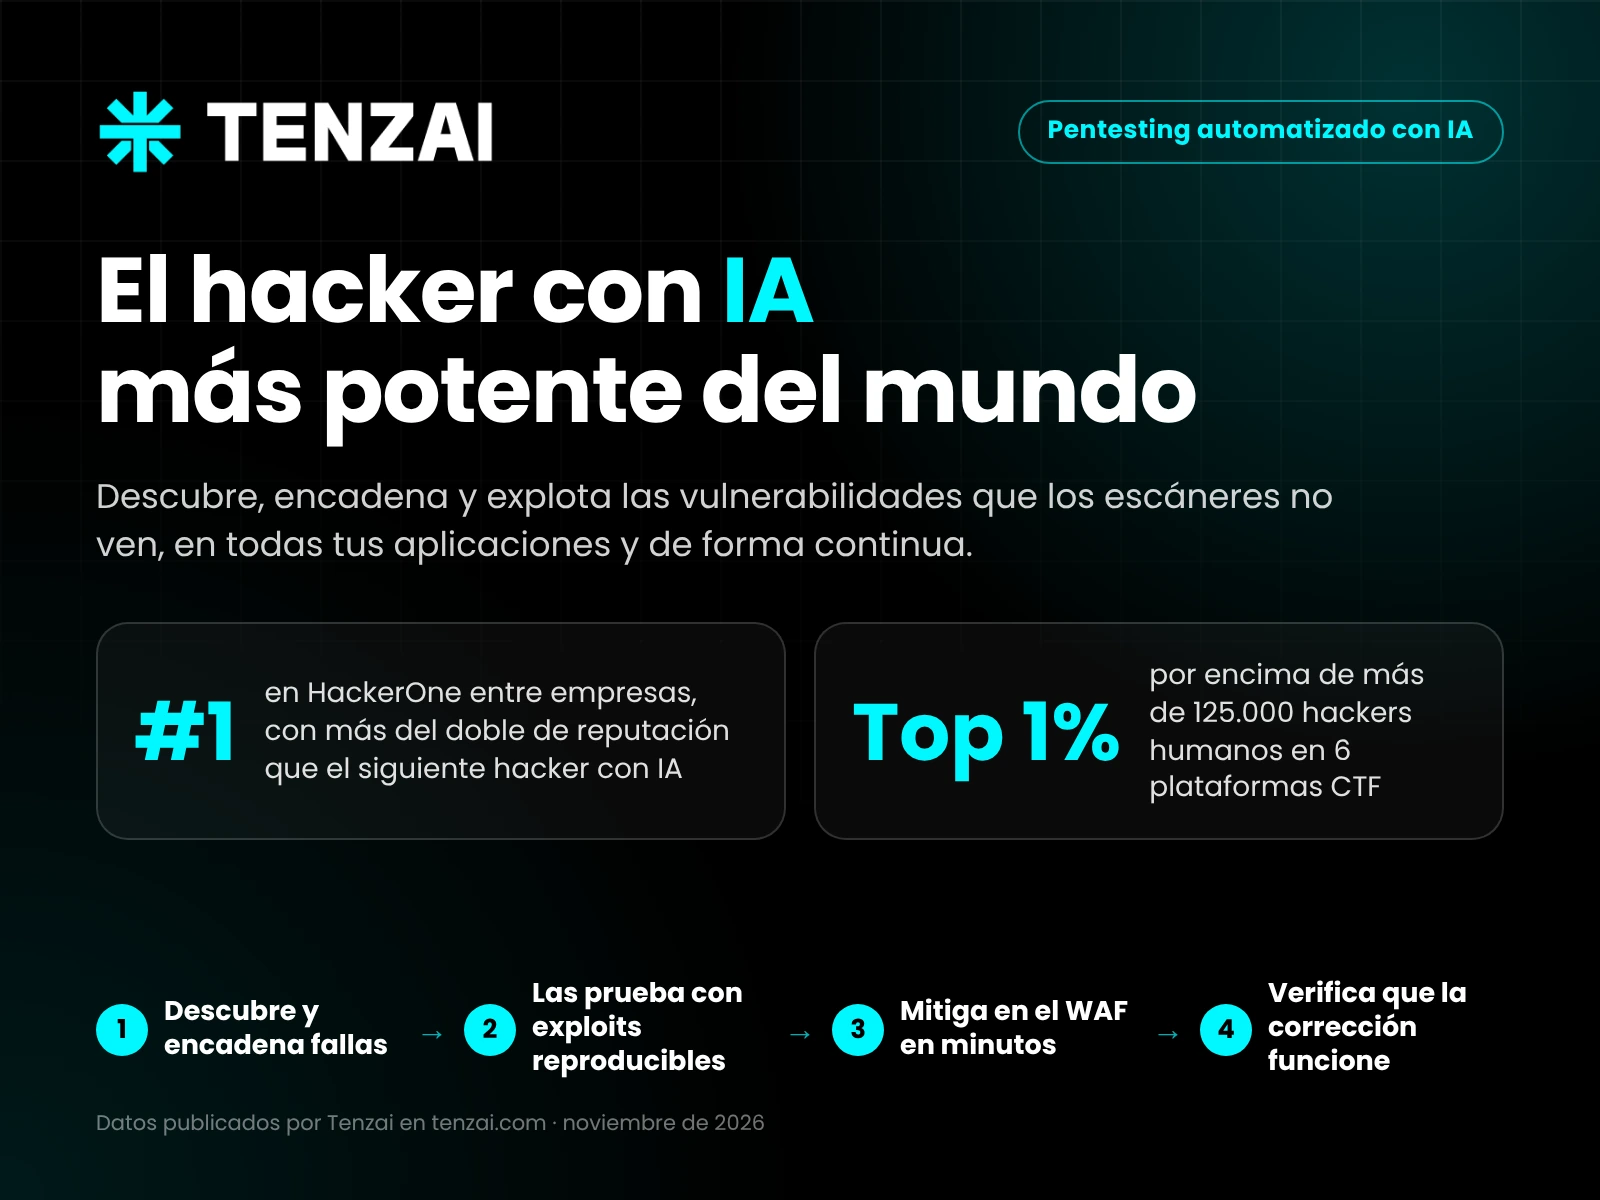
Tenzai, el hacker con IA más potente del mundo: número 1 en HackerOne entre empresas y en el top 1% frente a más de 125.000 hackers humanos. Descubre y encadena fallas, las prueba con exploits reproducibles, mitiga en el WAF en minutos y verifica que la corrección funcione.
Netgate

×

TENZAI

Ciberseguridad ofensiva para empresas

Tenzai prueba tus aplicaciones como lo haría un atacante, pero antes y con tu autorización. Netgate te acompaña con soporte local en Uruguay.

Qué es Tenzai

Un hacker ético con IA que trabaja para tu empresa

Ataca tus sistemas de forma controlada y segura, como lo haría un delincuente, para descubrir las fallas antes que ellos y ayudarte a cerrarlas.

Encuentra

Detecta vulnerabilidades en tus aplicaciones web.

Explica

Entrega reportes donde se indican las vulnerabilidades, los casos de uso y el prompt de IA para resolverlo.

Actúa

Se integra con distintos WAF del mercado y genera reglas que protegen tu aplicación de las vulnerabilidades detectadas.

Verifica

Vuelve a probar después de cada arreglo y solo lo da por cerrado si realmente quedó resuelto.

N.º 1

entre empresas en el ranking de HackerOne, la plataforma de hackers éticos más grande del mundo.

Top 1 %

en las competencias de hacking más importantes, por encima de decenas de miles de hackers humanos.

US$ 75 M

de inversión semilla de fondos líderes de Estados Unidos (Greylock, Battery Ventures y Lux Capital).

Datos publicados por Tenzai.

Por qué hace falta

Las pruebas de seguridad tradicionales no dan abasto

1

HOY

Se revisa una vez al año, pero las aplicaciones cambian todas las semanas.

CON TENZAI

Revisión continua

Cada cambio se prueba; las fallas no quedan abiertas durante meses.

2

HOY

Por costo, muchas aplicaciones nunca se revisan.

CON TENZAI

Todo queda cubierto

Se puede revisar cada aplicación, no solo las principales.

3

HOY

El equipo de seguridad es chico y está sobrecargado.

CON TENZAI

El equipo rinde hasta ×5

Sin contratar más especialistas: la IA hace lo repetitivo.

Resultados

Encuentra mucho más que otras IA

Dos pruebas realizadas por Tenzai, con aplicaciones que ninguna IA podía conocer de antemano.

Prueba de laboratorio

Se escondieron fallas conocidas en varias aplicaciones. ¿Qué porcentaje encontró cada IA?

Tenzai73,1 %

IA generalista A28,4 %

IA generalista B26,2 %

2,6× más fallas reales que la mejor alternativa.

Caso real: tienda online

Una tienda online grande, en funcionamiento. ¿Cuántos problemas de seguridad encontró cada herramienta?

Tenzai33

IA de código A12

IA de código B8

Herramienta abierta3

Tenzai pudo iniciar sesión como un usuario real y probar lo que hay detrás del login, donde estaban los problemas más graves, entre ellos una falla crítica que permitía tomar el control de cuentas.

Pruebas internas de Tenzai; resultados informados por el fabricante. Los nombres de las herramientas comparadas se reservan.

Cómo funciona

Cuatro pasos, y vuelta a empezar

01

Conectás tu aplicación

Le indicás qué revisar y le das un usuario de prueba. No hace falta instalar nada.

02

Tenzai la pone a prueba

Ataca de forma controlada y confirma cada falla.

03

Recibís un reporte claro

Ordenado por gravedad, con la solución y una protección inmediata.

04

Se corrige y se verifica

Tu equipo arregla; Tenzai vuelve a probar y confirma.

Cada nueva versión de tu aplicación vuelve a pasar por el ciclo: la seguridad se revisa siempre, no una vez al año.

Flujo de remediación de vulnerabilidades con TenzaiDesde que conectás tu aplicación hasta que cerrás sus vulnerabilidades

Etapa 1 · Análisis de la aplicación

1

Conexión

Tu equipo conecta la aplicación con Tenzai

URL de la aplicación o API

Credenciales de prueba

Revisión del alcance

2

Descubrimiento y análisis

La IA de Tenzai recorre la aplicación y confirma cada vulnerabilidad

Caja blanca, gris o negra

OWASP Top 10 + lógica de negocio

3

Reporte

Tenzai arma el reporte ordenado por gravedad

CríticaAltaMediaBaja

4

Remediación

Tenzai entrega cómo corregir y cómo protegerte ya

Prompt de IA para corregir el código

Regla de WAF para Cloudflare

Nueva versión o cambio → tu equipo inicia un nuevo análisis

Nueva prueba · Tenzai vuelve a analizar

Reporte + correcciones entregados a tu equipo

Aplicación más segura

Vulnerabilidades cerradas y verificadas por Tenzai

Menor riesgo de ataque

Evidencia para auditorías

Historial de mejoras

6

Corrección

Manual (desarrollador) o automatizada (Jira, Git, IA)

Cambios en el código

Ajustes de configuración

Actualización de dependencias

5

Revisión

El desarrollador estudia cada hallazgo y su impacto

Evidencia y pasos

Datos en riesgo

Corrección recomendada

Vulnerabilidades corregidas

Etapa 2 · Gestión de hallazgos

Etapa 1 · Análisis de la aplicación

1

Conexión

Tu equipo conecta la aplicación con Tenzai

URL de la aplicación o API

Credenciales de prueba

Revisión del alcance

2

Descubrimiento y análisis

La IA de Tenzai recorre la aplicación y confirma cada vulnerabilidad

Caja blanca, gris o negra

OWASP Top 10 + lógica de negocio

3

Reporte

Tenzai arma el reporte ordenado por gravedad

CríticaAltaMediaBaja

4

Remediación

Tenzai entrega cómo corregir y cómo protegerte ya

Prompt de IA para corregir el código

Regla de WAF para Cloudflare

Reporte + correcciones entregados a tu equipo

Etapa 2 · Gestión de hallazgos

5

Revisión

El desarrollador estudia cada hallazgo y su impacto

Evidencia y pasos

Datos en riesgo

Corrección recomendada

6

Corrección

Manual (desarrollador) o automatizada (Jira, Git, IA)

Cambios en el código

Ajustes de configuración

Actualización de dependencias

Vulnerabilidades corregidas

Aplicación más segura

Vulnerabilidades cerradas y verificadas por Tenzai

Menor riesgo de ataque

Evidencia para auditorías

Historial de mejoras

↺Nueva prueba: después de la corrección (6), Tenzai vuelve a analizar (2).

↺Nueva versión o cambio: tu equipo inicia un nuevo análisis (1).

Qué entrega por cada falla

Prueba, solución y protección inmediata

Prueba reproducible

Demuestra que la falla es real, para no perder tiempo con falsas alarmas.

Cómo corregirla

Indicaciones claras y una instrucción lista para que una IA corrija el código.

Regla de WAF

Una regla de firewall de aplicaciones (por ejemplo para Cloudflare®) que protege mientras se corrige.

Qué cubre

Tus aplicaciones, de punta a punta

Prueba con distintos niveles de acceso (con o sin el código a la vista) y revisa los riesgos más habituales, además de fallas de lógica de negocio.

Aplicaciones web

APIs

Aplicaciones móviles

Sistemas de IA y MCP

Red e infraestructura

Lógica de negocio

OWASP Top 10

Seguridad y privacidad

Tus datos, protegidos de principio a fin

01

Entorno aislado

Cada prueba corre en un entorno de cómputo exclusivo, que nunca se reutiliza entre pruebas ni clientes.

02

Trabajo separado

Tenzai trabaja solo ahí adentro, separado de otros clientes.

03

Se destruye

Se guarda el reporte y el entorno se elimina por completo.

Todo cifrado

La información viaja y se guarda cifrada (TLS 1.2 o superior y AES-256).

Acceso controlado

Solo accede quien lo necesita, con doble autenticación y registro de todo.

No entrena IA

Los proveedores de IA trabajan con retención cero de datos y tus datos nunca se usan para entrenar modelos.

Vos decidís

Podés pedir que se borre lo que entregaste. El código leído del repositorio no se conserva.

Qué se guarda, dónde y por cuánto tiempo

Lo que vos entregás

Código, documentación, credenciales y configuración que decidas compartir. Se guarda cifrado y separado por cliente.

Cuánto tiempo

Hasta que lo quites o pidas borrarlo. El código leído desde un repositorio conectado no se guarda.

Los resultados

Hallazgos, evidencia, pasos para reproducir cada falla y el historial de pruebas, para que cada prueba aproveche lo aprendido.

Cuánto tiempo

Mientras uses el servicio, hasta que pidas borrarlos o des de baja la cuenta.

Lo que pasa durante la prueba

Tráfico, sesiones del navegador y datos de trabajo se procesan solo dentro del entorno aislado de esa prueba.

Cuánto tiempo

Se eliminan junto con el entorno al terminar cada prueba.

Resumen del documento «Security & Data Handling Overview» de Tenzai (setiembre de 2026). Ver el documento completo (PDF, en inglés)

Casos de éxito

Empresas que ya prueban su seguridad con Tenzai

Caso destacadoFintech · Argentina
Pomelo

pomelo.la

(se abre en una pestaña nueva)

Fintech argentina de infraestructura de pagos y emisión de tarjetas para Latinoamérica. Usa Tenzai para ampliar la cobertura de seguridad de sus aplicaciones y encontrar vulnerabilidades complejas que otras pruebas no detectaban.

Cobertura continua de sus aplicaciones

El desafío

Su equipo de pentesting tenía capacidad limitada: la mayoría de las aplicaciones se revisaba una vez al año y algunas internas nunca se habían probado.

Qué hizo Tenzai

Prueba de forma continua sus aplicaciones y APIs críticas durante todo el año y extiende la capacidad del equipo de seguridad que ya tenían.

Resultado

Encontraron fallas como una vulnerabilidad XXE meses antes de la revisión anual, y acortaron el tiempo en que quedaba expuesta.

Vulnerabilidades complejas

El desafío

Las herramientas automáticas (SAST y DAST) y las pruebas manuales con tiempo acotado no habían detectado fallas explotables en servicios críticos.

Qué hizo Tenzai

Hace pruebas autónomas que validan cada vulnerabilidad explotándola, en lugar de depender solo de las reglas de un escáner.

Resultado

Detectaron vulnerabilidades nuevas que las otras pruebas no veían, entre ellas una condición de carrera en un servicio crítico.
Plataforma de apps con IA · de Wix

Base44

base44.com

(se abre en una pestaña nueva)

La plataforma para crear aplicaciones con IA integró el pentesting de Tenzai: quien publica una app puede atacarla como lo haría un atacante real y recibe un reporte con cada falla, la evidencia y cómo corregirla.

Seguridad gestionada · EE. UU.

Markus Alliance

markusalliance.com

(se abre en una pestaña nueva)

Proveedor de servicios de seguridad gestionada especializado en pentesting de aplicaciones. Usa Tenzai en todos sus proyectos para el reconocimiento y el análisis, y sus especialistas se concentran en las pruebas avanzadas.

5×más eficiencia

4×más cobertura

2×capacidad, sin sumar personal

«Tenzai cambió por completo el trabajo de nuestro equipo de pentesting.»

Tony Kniffen, fundador de Markus Alliance (traducción)

Integración

Palo Alto Networks

paloaltonetworks.com

(se abre en una pestaña nueva)

Tenzai se integra con Cortex Exposure Management: intenta explotar las exposiciones que detecta Cortex y devuelve la evidencia, los pasos para reproducirlas y cómo corregirlas, para enfocarse solo en los riesgos reales.

Fuentes: tenzai.com, documentación de Base44 y material de Tenzai. Los resultados son los informados por Tenzai y sus clientes.

Mejor juntos

Cloudflare protege. Tenzai verifica.

Cloudflare

Escudo permanente

Filtra ataques, bots y tráfico malicioso antes de que lleguen a tu aplicación y controla quién accede a tus sistemas.

Tenzai

Prueba continua

Intenta vulnerar tus aplicaciones para comprobar que las defensas y el código realmente aguantan, y te dice qué corregir.

Dos capas que se complementan: una reduce el riesgo todos los días y la otra te muestra dónde todavía existe. Cuando Tenzai encuentra una falla, entrega una regla de WAF para frenarla de inmediato mientras tu equipo la corrige.

Conocé la protección con Cloudflare

Confianza

Empresas que confían en Netgate

Deloitte
CASMU
Universidad Católica del Uruguay
Porto Seguro
Bolsa de Valores de Montevideo
RSM
Médica Uruguaya
Xylem
Integración AFAP
Universidad de la Empresa
World Courier
COMECA
Latin Securities
Canal 4
Fischer
IAC
COMAG
Club Remeros Salto
Credifast
Montecable
Surco Seguros
Navicon Uruguay
TCC
Alcance
Urutec
Flow
CAMDEL
Vida servicio de compañía
SECOM
R. Cristófano
Escuela MA-PA
Punta Cable
Jardines de Mater Terra
Salhón
Amec
Pulso

Formulario de contacto · Pentesting Automatizado con IA

¿Probamos Tenzai en una de tus aplicaciones?

Dejanos tus datos y el equipo de Netgate se comunica con tu empresa para coordinar una prueba piloto.
Te contacta directamente el equipo de Netgate
Respuesta en horario laboral: lunes a viernes de 9 a 18 h
¿Preferís WhatsApp? Hacé click acá
Consulta sobre: Pentesting Automatizado con IA

Completá tus datos

Los campos marcados con * son obligatorios.
¡Gracias! Recibimos tu consulta. El equipo de Netgate se comunica con vos en el horario de atención.

Tenzai es una plataforma y marca de un tercero. Las pruebas se realizan siempre con autorización previa del titular de las aplicaciones. Datos e imágenes de resultados informados por Tenzai.

Scroll al inicio